Formation
Gouverner le risque cyber : les responsabilités des dirigeants de PME et ETI
Formation dispensée sur 0,5 jour
La formation « Gouverner le risque cyber : les responsabilités des dirigeants de PME et ETI »
Durée
0,5 jour de 3h30
Profil des stagiaires
Tous profils
Directions générales, présidents et dirigeants, DSI, responsables informatiques, directions qualité, directions des risques, responsables conformité, membres de CODIR.
Aucun prérequis technique.
Lieu
En présentiel
Dans vos locaux pour les formations Intra-entreprises.
ou
En distanciel
En mode synchrone (stagiaires en visio). Le mode présentiel est privilégié pour plus d’interactivité et d’efficacité.
Pas de frais de déplacement en Eure et en Ile-de-France.
À partir de 595€ HT / stagiaire
(Prix pour une formation en distanciel)
NB : prix spécifique pour formation intra et formation en présentiel, réduction si plusieurs inscriptions pour un organisme.
Objectifs professionnels
Comprendre les enjeux stratégiques de la cybersécurité.
Identifier les principaux risques cyber auxquels leur organisation est exposée.
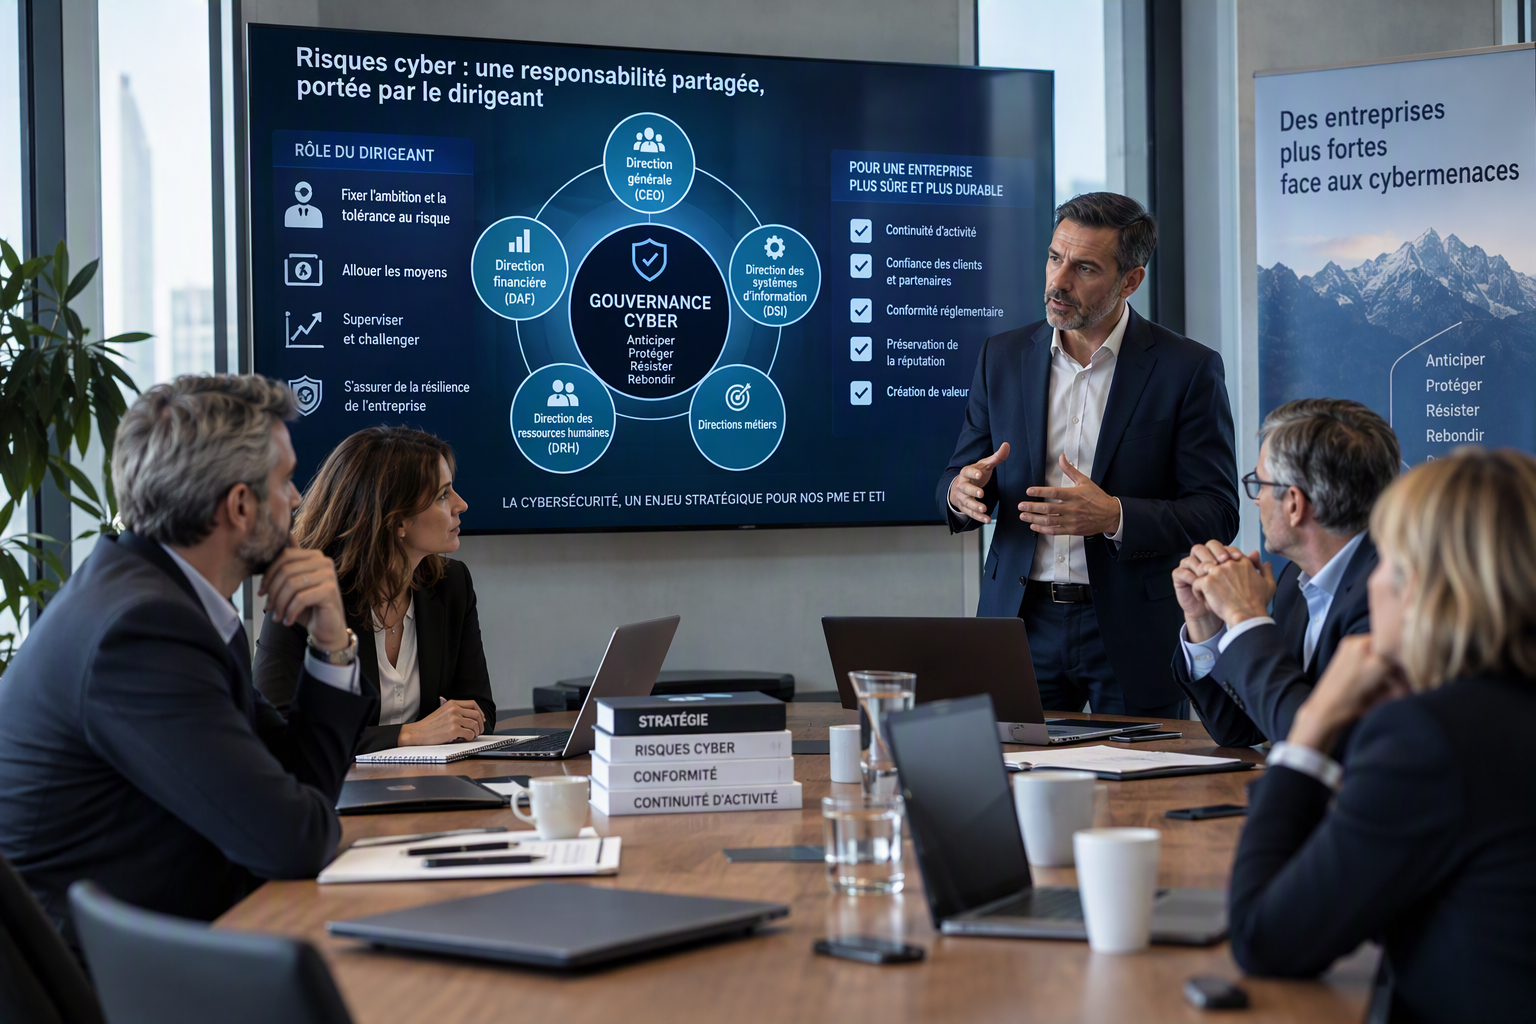
Comprendre les responsabilités des dirigeants et des décideurs.
Identifier les principales exigences réglementaires applicables.
Définir les composantes essentielles d’une gouvernance cybersécurité.
Structurer une démarche de pilotage du risque cyber.
Définir une feuille de route de premier niveau.
Aperçu du programme
Module 1 – Enjeux et panorama des risques cyber
L’évolution de la menace ; aperçu des principales menaces ; les conséquences pour l’entreprise
Module 2 – Le dirigeant face au risque cyber : responsabilités et obligations
Pourquoi le risque cyber est un risque d’entreprise ; les responsabilités de la Direction Générale ; les responsabilités des autres acteurs (DSI, RSSI, managers, collaborateurs) ; les erreurs fréquentes
Module 3 – Les exigences réglementaires et normatives essentielles
RGPD et cybersécurité ; Directive NIS2 ; référentiels de référence ; les attentes des assureurs
Module 4 – Construire une gouvernance cybersécurité adaptée à une PME ou une ETI
Les piliers d’une gouvernance cyber : gouvernance, gestion des risques, politique de sécurité, sensibilisation et indicateurs à suivre
Module 5 – Préparer sa feuille de route cybersécurité
Les 10 actions prioritaires pour une PME ou une ETI : en gouvernance, en gestion des risques, en protection et en résilience
Télécharger le programme complet de la formation « Gouverner le risque cyber : les responsabilités des dirigeants de PME et ETI »
Pour vous accompagner
Méthodes pédagogiques
Méthodes pédagogiques générales
- Alternance théorie/pratique dans chaque module.
- Parties théoriques claires et compréhensibles.
- Exemples, retours d’expérience, études de cas réels, auto-évaluation de maturité et ateliers pratiques conçus pour une mise en œuvre simple, rapide et efficace.
- Échanges entre participants, quiz interactifs.
- Outils applicables dès le lendemain.
Documents fournis
- Support pédagogique complet
- Outils et modèles : modèle de gouvernance cybersécurité PME/ETI, exemple de comité cyber, cartographie simplifiée des risques cyber, tableau de bord cybersécurité dirigeant, grille d’auto-évaluation de maturité, modèle de feuille de route cyber
- Guides pratiques : guide des responsabilités du dirigeant, synthèse RGPD et cybersécurité, synthèse NIS2 pour les PME et ETI, guide de préparation à une crise cyber
Travaillons ensemble
Contactez-nous et parlons de votre projet de formation
Qu’importe votre niveaux de connaissance, nous sommes là pour vous aider et vous accompagner. Un rendez-vous permettra de dédramatiser tout cela !