Introduction à la confiance numérique à l’ère des deepfakes
Face aux deepfakes, le bon réflexe n’est plus de se demander si une image, une vidéo ou une voix paraît authentique. La véritable question pour une bonne confiance numérique à l’ère des deepfakes est : comment puis-je vérifier que cette personne est bien celle qu’elle prétend être ?
En matière de cybersécurité comme de conformité RGPD, la confiance ne repose plus sur ce que l’on voit ou que l’on entend. Elle repose sur des procédures de vérification, des contrôles adaptés et une organisation capable de résister aux tentatives d’usurpation d’identité.
IA et cybersécurité : que reste-t-il de la confiance numérique ?
La confiance numérique à l’ère des deepfakes est devenue un enjeu majeur pour les entreprises, les administrations et les particuliers. Pendant des décennies, voir une personne en vidéo ou entendre sa voix suffisait souvent à confirmer son identité. Aujourd’hui, ce réflexe n’est plus fiable. Les progrès de l’intelligence artificielle permettent de générer des images, des vidéos et des voix extrêmement convaincantes. Face à cette réalité, une question s’impose : lorsque l’on ne peut plus faire confiance à ce que l’on voit ou à ce que l’on entend, sur quoi peut encore reposer la confiance ?
Quand l’IA remet en cause la confiance numérique
Les images ne constituent plus une preuve suffisante
Pendant longtemps, une photographie était perçue comme une preuve. Certes, les montages existaient déjà, mais leur réalisation nécessitait du temps et des compétences particulières.
Aujourd’hui, quelques minutes suffisent pour générer une image réaliste grâce à des outils d’intelligence artificielle accessibles au grand public.
Une image peut désormais montrer un événement qui n’a jamais eu lieu. Elle peut représenter une personne dans un contexte fictif ou faire croire à une situation inexistante.
Cette évolution ne signifie pas que toutes les images sont fausses. En revanche, elle impose de vérifier leur origine avant de leur accorder une valeur de preuve.
Les deepfakes vidéo fragilisent la confiance numérique
Le phénomène va plus loin encore avec les vidéos générées par IA.
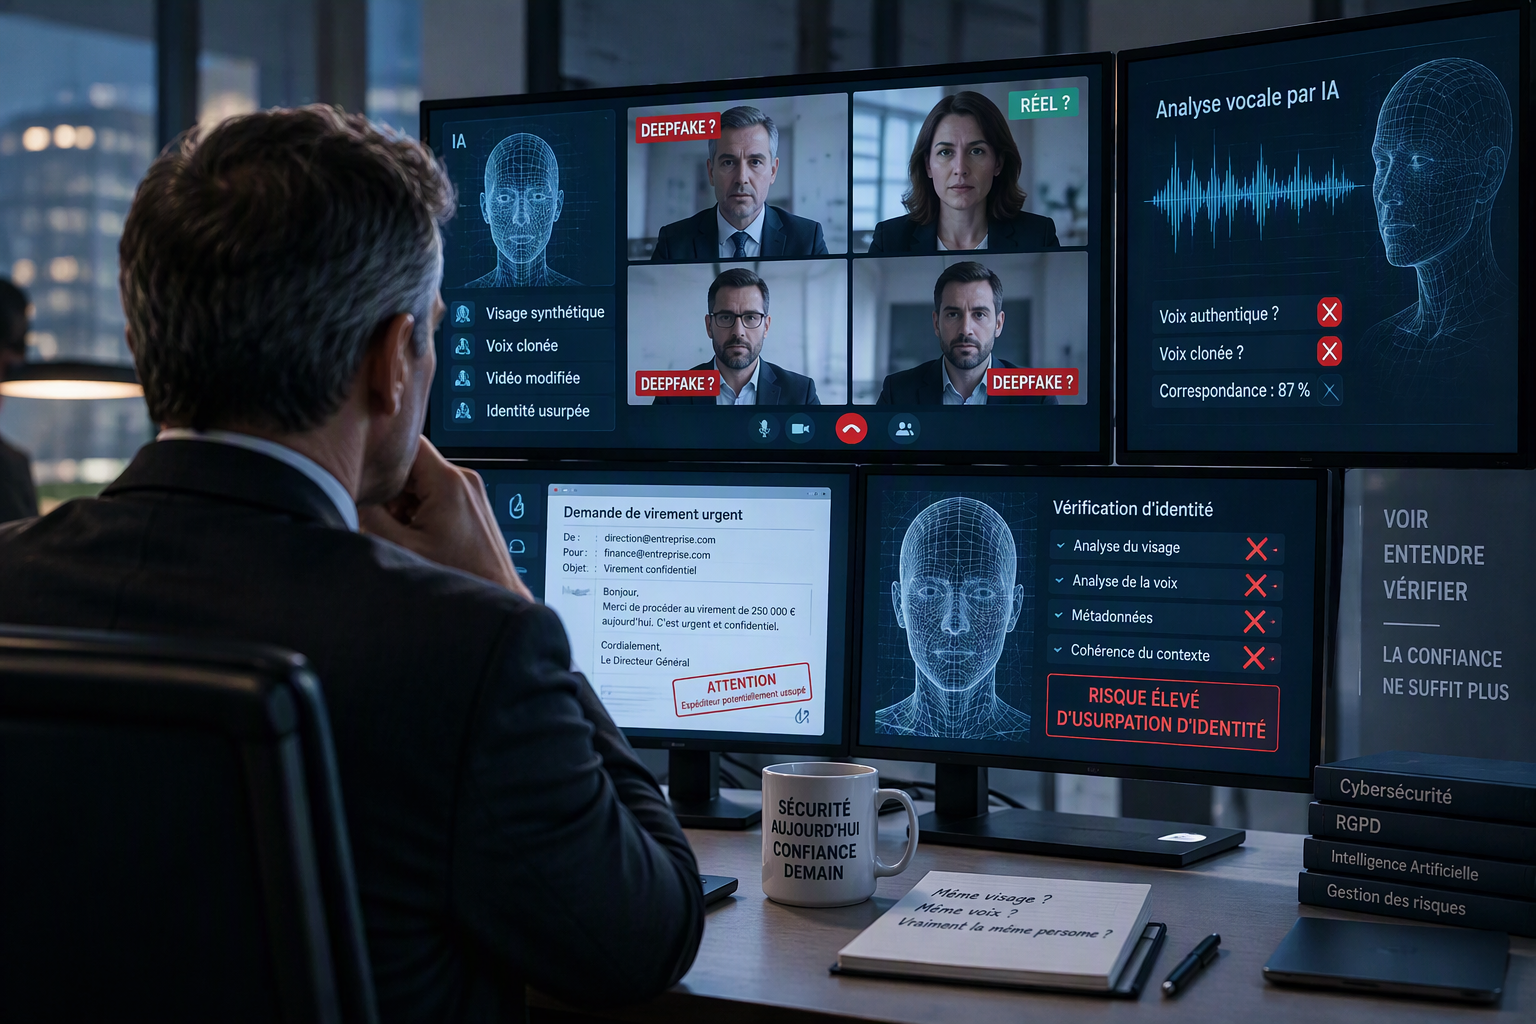
Les technologies de deepfake permettent de reproduire un visage, des expressions et des mouvements de manière très convaincante. Certaines solutions fonctionnent même en temps réel lors de visioconférences.
Pour un collaborateur, distinguer une personne réelle d’une imitation numérique devient de plus en plus difficile.
La conséquence est simple : la vidéo ne peut plus être considérée comme une preuve d’identité suffisante.
La voix aussi n’est plus une preuve d’identité
Le clonage vocal devient accessible
Les systèmes modernes de synthèse vocale peuvent reproduire une voix à partir d’enregistrements disponibles publiquement.
Des interviews, des conférences, des podcasts ou des vidéos publiées sur les réseaux sociaux fournissent suffisamment de matière pour entraîner de tels systèmes.
Un appel téléphonique provenant d’une voix parfaitement familière ne garantit donc plus l’identité de l’interlocuteur.
Des fraudes réelles démontrent le risque
En février 2024, la police de Hong Kong a révélé une fraude spectaculaire qui avait visé le groupe d’ingénierie Arup. Un salarié avait participé à une visioconférence dans laquelle plusieurs dirigeants semblaient présents, dont le directeur financier. Les participants étaient en réalité des deepfakes générés par IA. À l’issue des échanges, l’employé avait effectué quinze virements pour un montant total d’environ 200 millions de dollars hongkongais, soit près de 25,6 millions de dollars américains. Les autorités ont indiqué que les images et les voix avaient été entièrement falsifiées.
Cette affaire illustre un changement majeur. Les attaquants ne cherchent plus seulement à usurper une adresse e-mail. Ils cherchent désormais à reproduire l’apparence et la voix de personnes de confiance.
La confiance numérique devient un sujet de gouvernance
Les cybercriminels exploitent la confiance humaine
Contrairement à une idée reçue, les attaques les plus efficaces ne reposent pas toujours sur des failles techniques.
Elles exploitent souvent des comportements humains :
- l’urgence ;
- l’autorité hiérarchique ;
- la confidentialité ;
- la pression psychologique ;
- la peur de retarder une décision importante.
Les deepfakes renforcent considérablement l’efficacité de ces méthodes.
Un salarié peut avoir suivi toutes les formations de sensibilisation au phishing. Pourtant, il reste vulnérable s’il reçoit un appel vidéo qui semble provenir de son dirigeant.
Pourquoi le risque concerne toutes les organisations
Certaines PME pensent être épargnées par ces menaces.
C’est une erreur.
Les cybercriminels recherchent principalement les opportunités. Ils ciblent les organisations qui traitent des paiements, gèrent des données sensibles ou disposent de procédures de validation insuffisantes.
La taille de l’entreprise ne constitue pas une protection.
Confiance numérique à l’ère des deepfakes : que nous reste-t-il ?
Vérifier plutôt que croire
Le premier changement est culturel.
La sécurité ne peut plus reposer sur la confiance accordée à une image ou à une voix.
Elle doit reposer sur la vérification.
Une demande inhabituelle doit être contrôlée, même lorsqu’elle semble provenir d’un dirigeant connu.
Renforcer les procédures de validation
Les organisations les plus résilientes s’appuient sur plusieurs contrôles indépendants.
Par exemple :
- validation à plusieurs personnes ;
- séparation des responsabilités ;
- confirmation via un canal différent ;
- contrôle des coordonnées bancaires ;
- journalisation des décisions sensibles.
Ces mécanismes restent efficaces même lorsque les attaquants utilisent des deepfakes.
Développer une culture de vigilance
La technologie seule ne suffit pas.
Les collaborateurs doivent comprendre :
- qu’une vidéo peut être manipulée ;
- qu’une voix peut être clonée ;
- qu’une adresse e-mail peut être usurpée ;
- qu’une pièce jointe peut être falsifiée.
La vigilance humaine reste un élément essentiel de la sécurité.
Quel lien avec le RGPD ?
Le RGPD repose lui aussi sur la confiance
Le RGPD poursuit un objectif fondamental : garantir un traitement loyal, sécurisé et transparent des données personnelles.
Dans un contexte où les usurpations d’identité deviennent plus sophistiquées, les organisations doivent être capables de vérifier l’identité des personnes avec lesquelles elles échangent.
L’article 32 du Règlement général sur la protection des données impose notamment la mise en œuvre de mesures de sécurité adaptées aux risques.
L’identité numérique devient un enjeu de conformité
Une demande d’exercice de droits, une modification de coordonnées ou une instruction de paiement doivent faire l’objet de vérifications adaptées.
Plus les capacités de falsification progressent, plus les mécanismes d’authentification et de contrôle deviennent importants.
Cette évolution dépasse largement le cadre de la cybersécurité.
Elle concerne également la conformité, la gouvernance et la protection des données personnelles.
L’avenir de la confiance numérique
La fin du principe « je l’ai vu donc c’est vrai »
Pendant des siècles, la vue et l’ouïe ont constitué des moyens naturels de vérification.
L’intelligence artificielle remet en cause ce réflexe.
Voir une personne à l’écran ou entendre sa voix ne garantit plus son identité.
Construire une confiance vérifiable
La confiance numérique à l’ère des deepfakes ne disparaît pas.
Elle change de nature.
Demain, la confiance reposera davantage sur :
- l’authentification ;
- les procédures ;
- la traçabilité ;
- les contrôles croisés ;
- la gouvernance des risques.
Autrement dit, la confiance ne reposera plus sur ce que nous voyons ou entendons, mais sur ce que nous pouvons vérifier.
À retenir
Face aux deepfakes, le bon réflexe n’est plus de se demander si une image, une vidéo ou une voix paraît authentique. La véritable question est : comment puis-je vérifier que cette personne est bien celle qu’elle prétend être ?
En matière de cybersécurité comme de conformité RGPD, la confiance ne repose plus sur ce que l’on voit ou entend. Elle repose sur des procédures de vérification, des contrôles adaptés et une organisation capable de résister aux tentatives d’usurpation d’identité.
Vous êtes une petite structure (TPE, PME, association), mais vous ne savez pas comment procéder ==> n’hésitez pas à contactez DMOuvrard ou prenez rendez-vous sur https://meet.brevo.com/mickael-ouvrard/diagnostic-flash pour échanger.
Découvrez également ici l’ensemble de nos services.
DMOuvrard, l’atout des petites structures !
Checklist pratique : protéger sa PME des deepfakes et usurpations d’identité
✅ Vérification des demandes sensibles
☐ Ne jamais valider un paiement important sur la seule base d’un e-mail.
☐ Ne jamais valider un virement uniquement parce que la demande provient d’une visioconférence.
☐ Vérifier systématiquement les changements de coordonnées bancaires par un second canal de communication.
☐ Rappeler l’interlocuteur sur un numéro déjà connu et enregistré.
☐ Mettre en place une double validation pour les paiements importants.
✅ Sécurisation des échanges
☐ Activer l’authentification multifactorielle (MFA) sur tous les comptes sensibles.
☐ Utiliser des outils de signature électronique reconnus lorsque la situation le justifie.
☐ Limiter les droits administrateurs aux seules personnes concernées.
☐ Vérifier régulièrement les accès aux services cloud et aux boîtes mail.
☐ Sécuriser les comptes de visioconférence avec des mots de passe et des salles d’attente.
✅ Sensibilisation des collaborateurs
☐ Informer les équipes que la voix d’un dirigeant peut être clonée.
☐ Informer les équipes qu’une vidéo peut être générée par intelligence artificielle.
☐ Former les collaborateurs aux techniques modernes de fraude au président.
☐ Réaliser des exercices de sensibilisation au phishing et aux demandes frauduleuses.
☐ Encourager les salariés à signaler toute demande inhabituelle sans crainte d’être jugés.
✅ Gouvernance et organisation
☐ Formaliser une procédure de validation des paiements.
☐ Définir les seuils nécessitant une double approbation.
☐ Documenter les circuits de décision.
☐ Journaliser les opérations sensibles.
☐ Prévoir une procédure d’urgence en cas de suspicion d’usurpation d’identité.
✅ RGPD et protection des données
☐ Vérifier l’identité des personnes qui demandent l’accès ou la modification de données personnelles.
☐ Documenter les mesures de sécurité mises en œuvre.
☐ Évaluer régulièrement les risques liés à l’usurpation d’identité.
☐ Mettre à jour les procédures de gestion des incidents.
☐ Sensibiliser les équipes aux nouvelles menaces liées à l’IA générative.