Gouvernance IA et formation des collaborateurs : pourquoi en parler ?
Gouvernance IA et formation des collaborateurs sont essentielles pour déployer des outils d’intelligence artificielle en entreprise. Sans cadre clair et sans formation, le risque de shadow IA augmente. Car, désormais, qu’on le veuille ou non, les équipes utilisent l’IA. L’objectif est d’éviter qu’elles créent des solutions non contrôlées et mettent en danger la conformité de l’organisme, la sécurité des données et la confiance des clients, prospects et partenaires.
Ce guide explique pourquoi la gouvernance IA et la formation des collaborateurs sur ce sujet sont importantes. Il détaille trois problèmes fréquents, trois solutions concrètes, et un plan de formation simple à mettre en œuvre.
Pourquoi gouvernance IA et formation des collaborateurs sont cruciales
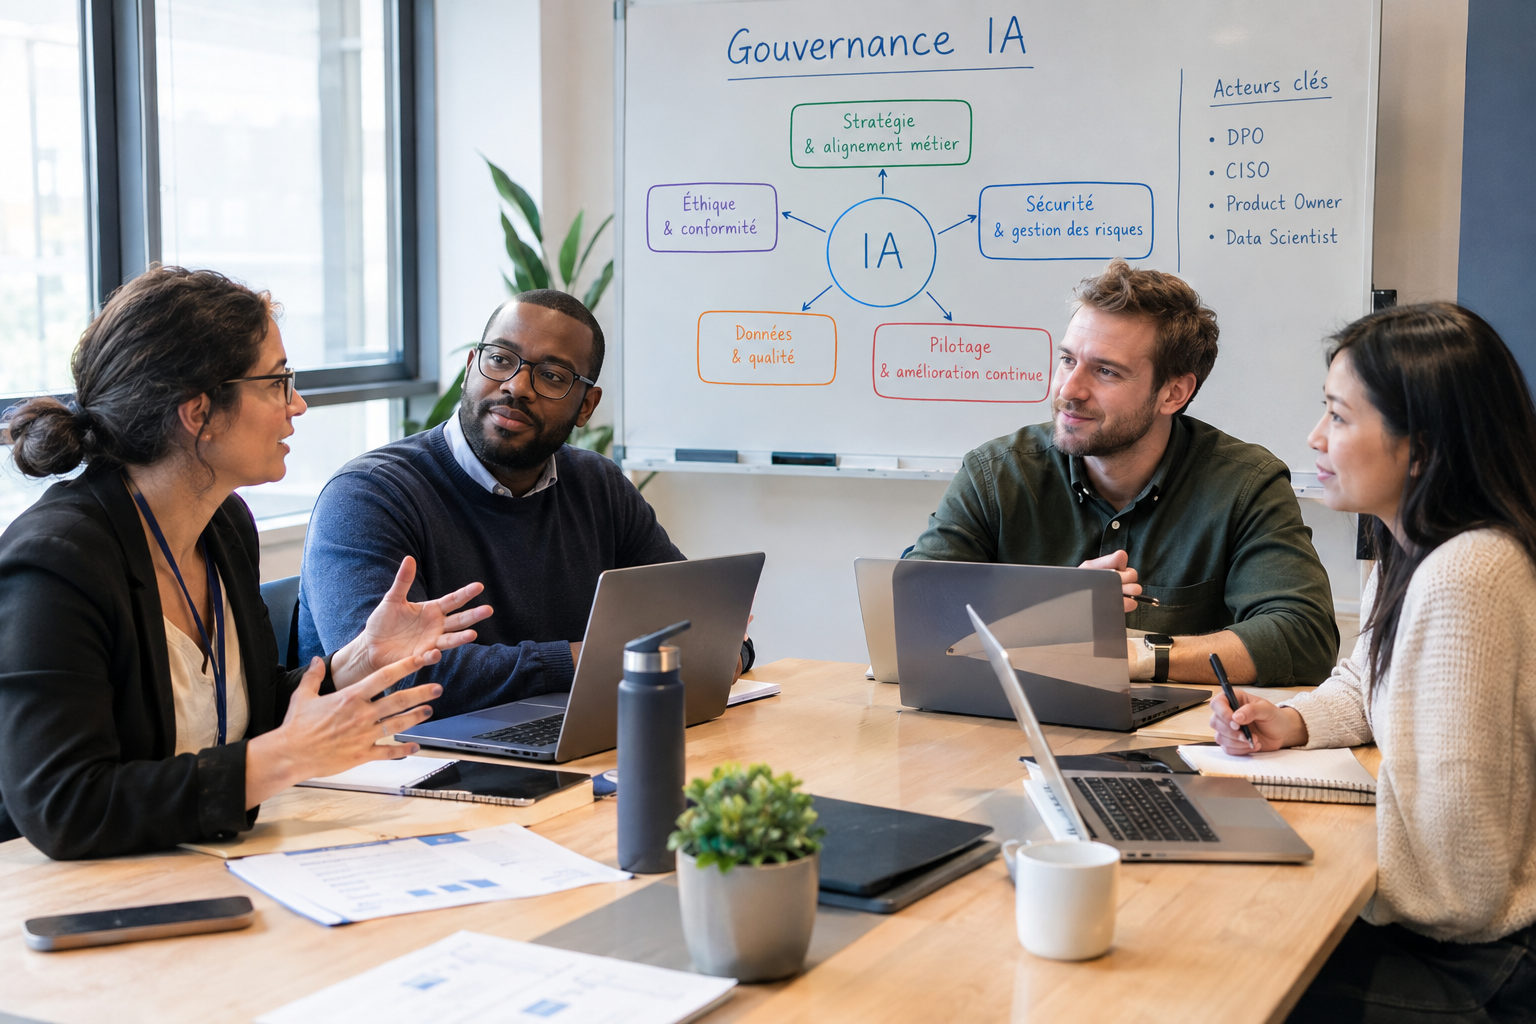
La gouvernance IA fixe qui décide, comment et selon quelles règles. La formation des collaborateurs garantit que les utilisateurs comprennent les limites et les risques de leurs usages. Ensemble, la gouvernance et la formation réduisent les erreurs et les usages non autorisés.
Sans ces deux volets, les employés cherchent des raccourcis. Ils importent des outils, partagent des données et contournent les procédures. C’est la shadow IA (IA fantôme : utilisation cachée de l’IA). Des études et guides officiels recommandent d’associer gouvernance, sécurité et formation pour limiter ces risques.
Trois problèmes courants liés à l’absence de gouvernance IA et de formation des collaborateurs
1. Rôles et responsabilités flous
Les décisions se dispersent entre métier, sécurité et conformité. Le Responsable Produit (Product Owner) pousse la mise en prod ; le DPO s’inquiète du RGPD ; le RSSI (CISO) n’a pas été consulté. En bout de course, personne n’est responsable.
Résultat : des mises en service sans évaluation conjointe des risques juridiques, techniques et métier, et sans accord global.
2. Pas de règles simples et partagées
Les équipes n’ont pas de checklist commune (AIPD/DPIA, tests de robustesse, traçabilité). On bricole la conformité au dernier moment et les équipes improvisent la conformité et les tests. Les vrais contrôles arrivent trop tard.
3. Shadow IA et manque de traçabilité
Les collaborateurs utilisent des outils non audités. Pas de versioning clair, pas de logs de provenance des données. => On perd la traçabilité des données et des décisions : impossible de prouver, en cas d’incident, que les obligations de l’IA Act (RIA) et du RGPD ont été respectées. => Augmentation du risque réglementaire.
Trois solutions concrètes et actionnables
1. Mettre en place un Comité IA léger et opérationnel avec une charte
- Composition minimale : un sponsor métier, le DPO, le RSSI (CISO), un Responsable Produit (Product Owner) et le Responsable data.
- Règle simple : aucune mise en prod sans accord écrit du Comité sur 3 points (AIPD/risques, sécurité, critères métier).
- Action 1 : rédigez une charte Comité IA (1 page) et faites‑la signer par les membres du comité sous 2 semaines.
Cette gouvernance réduit les décisions isolées et clarifie les responsabilités.
2. Standardiser une checklist avant la mise en service de l’IA
- Items obligatoires : base juridique, finalité, minimisation des données, vérification des biais, tests métier, tests adversariaux (red teaming) pour révéler les vulnérabilités, plan de rollback (pour permettre de restaurer le système d’IA dans un état antérieur aux manipulations) et plan de monitoring (pour assurer la bonne gestion de ce système IA).
- Action 2 : adaptez un template en 1 journée et intégrez la checklist dans le processus de validation.
Cela vous évitera le bricolage de dernière minute.
3. Mettre en place une traçabilité minimale et des alternatives contrôlées
- Enregistrez versions du modèle, dates et responsables, identifiants du jeu de données, logs d’inférence, snapshot des hyperparamètres.
- Action 3 : proposez, en 1 heure, un catalogue d’outils validés et un « bac à sable » (sandbox) encadré pour les expérimentations.
Ainsi, les collaborateurs n’auront plus besoin de recourir à des solutions non contrôlées.
Pourquoi ça marche ?
Ces mesures alignent juridique (RGPD/IA Act), sécurité et métier, réduisent le risque réglementaire et accélèrent les décisions opérationnelles en évitant les allers‑retours.
Formation des collaborateurs : pourquoi et comment ?
La formation des collaborateurs est le pilier essentiel pour éviter le shadow IA tout en respectant la gouvernance IA. Mais former ne signifie pas former uniquement les data scientists. Il faut former les utilisateurs, les managers, la sécurité et les équipes juridiques.
Objectifs de la formation
- Expliquer les risques (vie privée, sécurité, fuite, biais).
- Montrer les bonnes pratiques d’usage.
- Présenter la procédure de demande et la checklist.
- Offrir des alternatives validées pour expérimenter.
Format recommandé
- Ateliers courts (1–2 heures) pour recueillir les besoins et expliquer le cadre.
- Modules e‑learning (20–30 minutes) pour les notions de base : RGPD, confidentialité, bonnes pratiques.
- Sessions pratiques pour les équipes qui utilisent les outils : démonstrations, cas concrets, exercices.
- FAQ et support : canal dédié pour questions et demandes d’outils.
Contenu minimal d’une formation
- Gouvernance IA et formation des collaborateurs : de quoi parle-t-on ?
- Règles simples à suivre avant d’utiliser un outil.
- Comment signaler un besoin d’outil ou une anomalie.
- Exemples concrets de shadow IA et conséquences.
Former régulièrement crée une culture de responsabilité. Les collaborateurs comprennent pourquoi suivre la procédure. Ils préfèrent les outils validés. Cela réduit la tentation de bricoler.
Plan d’action rapide (3 étapes, 30 jours)
- Semaine 1–2 : Rédiger la charte Comité IA (1 page) et la checklist.
- Semaine 2–3 : Lancer 2 ateliers utilisateurs (1–2h) pour recueillir leurs besoins et expliquer la procédure.
- Semaine 4 : Publier le catalogue d’outils validés et ouvrir un « bac à sable » (sandbox) encadré.
Ces actions simples alignent gouvernance IA, sécurité/RGPD et expérience utilisateur. Elles limitent la shadow IA et accélèrent l’adoption des outils IA validés par le Comité IA.
Conclusion
Gouvernance IA et formation des collaborateurs ne sont pas des options. Elles sont indispensables pour déployer l’IA avec confiance. En combinant un comité clair, une checklist opérationnelle et une formation ciblée, vous réduisez les risques et facilitez l’usage responsable des outils.
Vous n’avez pas de gouvernance IA, vous ne contrôlez aucun usage d’IA en interne, vous avez besoin de sensibiliser les collaborateurs, contactez DMOuvrard ou prenez rendez-vous sur https://meet.brevo.com/mickael-ouvrard/diagnostic-flash pour échanger sur votre situation.
Découvrez également ici l’ensemble de nos services et l’ensemble de nos formations.
DMOuvrard, l’atout des petites structures !
Textes de référence
- Règlement (ue) 2024/1689 du parlement européen et du conseil du 13 juin 2024 (règlement sur l’intelligence artificielle – RIA)
L_202401689FR.000101.fmx.xml
- Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 (règlement général sur la protection des données – RGPD)
Le règlement général sur la protection des données – RGPD | CNIL